网络安全

智慧江服
江服新鲜事
地址:江西省南昌市向塘经济开发区丽湖中大道103号 网络安全与维护科电话:87305655信息化建设科:87305657
网络安全
近日,大量Synology群晖NAS设备遭到勒索病毒攻陷,nas被加密锁定。群晖(Synology)官方随即相继发布两则 Critical(危急)级安全公告。两则公告所涉漏洞的修复补丁均已发布,处置方式为升级至对应安全版本。其中,涉及 DSM 系统的公告风险更高,应优先处置:CVE-2026-13684、CVE-2026-13639 两个漏洞的 CVSS 评分均为 9.8,攻击者无需通过身份认证,即可远程读取或写入任意文件。现将有关要求通知如下。
一、自查步骤:
1.查看DSM版本:控制面板→信息中心→DSM版本
如果是以下版本,需升级到相应版本。
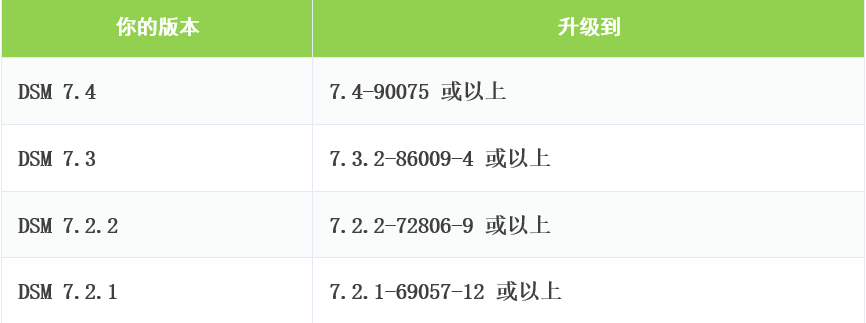
2.查看已安装套件:套件中心→已安装→Mail Station/Calendar/PHP
如果是以下版本,需升级到相应版本。(未安装可跳过)
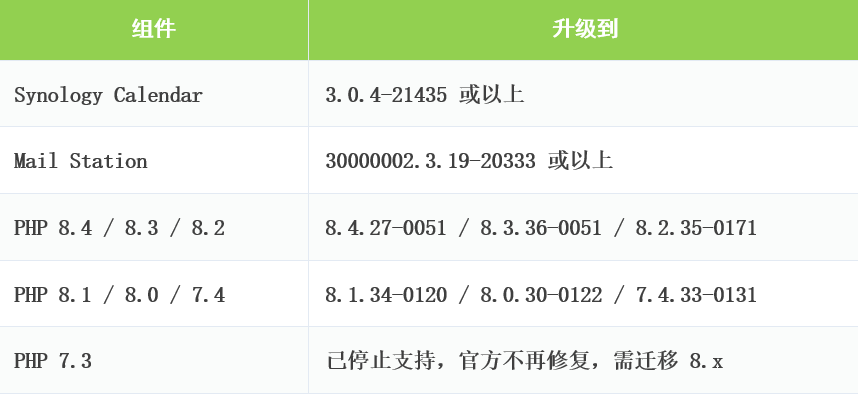
3.更新系统:控制面板→更新和还原
Windows客户端:
Synology Assistant需升级至7.0.7-50095或以上版本。
注:更新前请先确认备份/快照可用;更新需重启设备,建议在非工作时段操作。
二、外网访问控制要求:
1. 取消5000/5001端口映射,改用VPN访问
2. 若已开启QuickConnect,存放重要数据的设备建议关闭该功能
3. 为管理员账号启用双重验证(2FA)
4. 配置防火墙并开启自动封锁功能
注:补丁用于修复已知漏洞,访问控制机制用于防范未知风险,二者互为补充,缺一不可。
三、工作要求
各部门(单位)应按照要求,完成本单位群晖设备的版本核查与升级,同步落实上述外网访问控制措施。
智慧江服
江服新鲜事